« Aucune donnée bancaire n'a été exposée » : pourquoi cette phrase ne rassure plus après une fuite de données
Montant réglé, numéro de réservation, modèle d'appareil, échéance d'abonnement : les fuites de septembre 2026 exposent rarement une carte, mais presque toujours le contexte qui rend une arnaque crédible

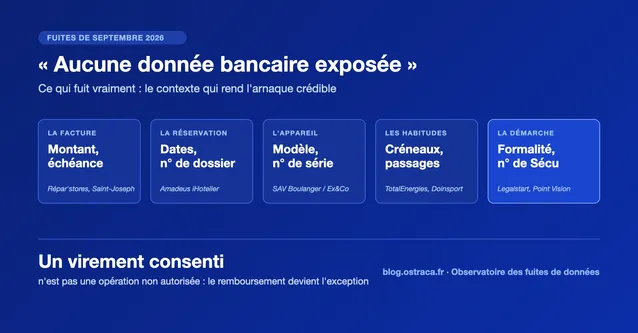
Entre le 10 et le 25 septembre 2026, notre observatoire des fuites a enregistré dix-neuf nouveaux incidents. Dans la plupart des notifications adressées aux personnes concernées revient la même phrase, sous des formes à peine différentes : aucune donnée bancaire n’a été exposée. L’Hôpital Paris Saint-Joseph l’écrit sur son site, le programme de fidélité de TotalEnergies l’écrit à ses adhérents, les hôtels clients d’Amadeus l’écrivent à leurs voyageurs, et la phrase est presque toujours exacte.
Elle est pourtant de moins en moins rassurante, parce que la fraude qui suit une fuite ne consiste plus à utiliser un numéro de carte volé. Elle consiste à contacter la victime au sujet d’une transaction réelle, avec suffisamment de détails pour que la demande paraisse légitime, et à obtenir que la victime paie elle-même. Pour cela, un fraudeur n’a pas besoin de coordonnées bancaires : il a besoin de savoir qui doit quoi, à qui, pour quel montant et à quelle échéance. C’est exactement ce que contiennent la plupart des fuites du mois.
Cet article passe en revue les incidents de septembre sous cet angle, en distinguant cinq familles de données contextuelles et le scénario de fraude que chacune rend possible. Il explique ensuite pourquoi ce contexte a plus de valeur qu’un numéro de carte, puis ce qu’une notification devrait dire pour protéger réellement les personnes qu’elle informe.
Une phrase exacte qui répond à la mauvaise question
Ce que la phrase veut dire
Lorsqu’une organisation écrit qu’aucune donnée bancaire n’a été exposée, elle affirme en général qu’aucun numéro de carte complet, aucun cryptogramme et, souvent, aucun IBAN ne figure dans le périmètre extrait. C’est une information utile : elle écarte le scénario du paiement frauduleux direct, celui où l’attaquant débite une carte sans que son titulaire intervienne. C’est aussi le scénario que les banques savent le mieux traiter, puisqu’une carte se fait opposer en quelques minutes et qu’un paiement non autorisé signalé à temps est en principe remboursé.
La phrase a également une fonction réglementaire. L’article 34 du RGPD impose d’informer les personnes concernées lorsqu’une violation est susceptible d’engendrer un risque élevé pour leurs droits et libertés, et la présence ou l’absence de données financières pèse lourd dans l’évaluation de ce risque. Préciser que la carte n’est pas en cause, c’est aussi documenter pourquoi l’organisation estime le risque contenu.
Ce qu’elle laisse de côté
La question que se pose un fraudeur n’est pas de savoir s’il peut débiter une carte, mais s’il peut convaincre quelqu’un de payer. Or un message frauduleux devient convaincant lorsqu’il mentionne un élément que seul l’interlocuteur légitime est censé connaître : le montant exact d’une facture, la date d’un séjour, le modèle d’un appareil en réparation. Aucun de ces éléments n’est une donnée bancaire, et tous figurent dans des incidents recensés ce mois-ci.
Une fuite de données sans données bancaires peut exposer davantage qu’une fuite de numéros de carte, parce qu’elle expose ce qui permet d’obtenir un paiement consenti par la victime elle-même.
Cinq familles de contexte exposées en septembre 2026
La facture et le montant réglé
Le cas d’école reste celui de Répar’stores, notifié le 4 septembre. Le réseau de réparation de volets roulants a vu exposer des devis, des factures et les échanges associés, sans coordonnée bancaire. Sa consigne aux clients est pourtant entièrement financière : confirmer auprès de l’artisan l’IBAN de toute facture ou relance reçue après le 20 août, en passant uniquement par le numéro officiel. L’enseigne a compris que l’attaquant disposait de tout le nécessaire pour envoyer une relance au bon montant, à la bonne échéance, en substituant simplement son propre IBAN à celui de l’artisan.
L’Hôpital Paris Saint-Joseph présente une variante du même schéma. Les fichiers diffusés le 19 septembre associent, pour un peu plus de 15 000 patients, l’identité, l’adresse électronique, le nombre de règlements effectués, le montant cumulé et la date du dernier paiement, complétés pour environ 200 dossiers par les quatre derniers chiffres de la carte utilisée. L’établissement souligne à juste titre qu’aucune donnée de santé ni aucune donnée bancaire complète n’a été divulguée. Un message évoquant un reste à charge impayé, citant le bon montant et « la carte se terminant par » les bons chiffres, n’en sera pas moins très difficile à distinguer d’une relance authentique.
La réservation et ses dates
La cascade Amadeus iHotelier illustre la même logique appliquée au voyage. L’accès non autorisé détecté le 11 septembre sur la plateforme de réservation a exposé, chez les établissements qui ont notifié, le nom, les coordonnées, le numéro de réservation, les dates et parfois le tarif du séjour. Aucune carte, aucun mot de passe, aucun passeport. Les hôtels concernés décrivent pourtant tous le même risque, et certains le constatent déjà : un message WhatsApp ou un SMS se présentant comme l’hôtel, citant le numéro de dossier, et demandant de confirmer la réservation ou de régler un solde sous peine d’annulation.
Un détail donne la mesure de la durée d’exposition : chez l’un des groupes touchés, les réservations concernées s’étendent jusqu’au 30 septembre 2027. Un voyageur dont le séjour est prévu dans onze mois reste une cible crédible pendant onze mois. GreenGo, plateforme de réservation d’hébergements touchée par la vague Metabase, cumule le même type d’historique avec les messages échangés entre voyageurs et hôtes, et a préféré renouveler l’ensemble de ses codes de cartes cadeaux, signe qu’elle les traite comme un instrument de paiement à part entière.
L’objet acheté ou en réparation
Le fichier attribué au service après-vente de magasins du réseau Ex&Co, partenaire de Boulanger, contient pour environ 61 000 clients la marque, le modèle, le numéro de série, le prix d’achat et le motif de panne des appareils déposés depuis 2010 (fiche Boulanger / Ex&Co). Un faux technicien capable de citer le numéro de série d’un téléviseur et la panne déclarée obtiendra sans difficulté un paiement pour une « intervention complémentaire », ou l’installation d’un logiciel de prise en main à distance sous prétexte de diagnostic.
L’Armurerie Lavaux montre que le contexte d’un achat peut exposer à bien plus qu’une fraude. Les commandes mises en vente le 18 septembre associent une adresse postale à la nature des produits achetés (arme, munitions, coffre-fort) et au montant dépensé. L’enseigne précise, là encore, que ni les données bancaires ni les numéros d’armes ne sont concernés. Le risque principal est physique : le précédent de la Fédération Française de Tir, dont la fuite de 2025 a été reliée par le ministre de l’Intérieur à une trentaine de cambriolages, montre ce que permet la simple association d’une adresse et d’une catégorie d’achat.
Les habitudes
Certaines fuites n’exposent pas une transaction précise mais un rythme de vie. Le programme de fidélité Le Club TotalEnergies a perdu l’historique des transactions de ses adhérents, c’est-à-dire les stations fréquentées, les jours et les heures de passage. Doinsport, logiciel de réservation utilisé par des clubs de padel et de tennis, a vu exposer les créneaux réservés par les adhérents de ses clubs clients, avec le club, le sport et le niveau. Ces données servent moins à une fraude immédiate qu’à personnaliser un hameçonnage (« votre créneau de jeudi 19 h a été annulé, cliquez pour être remboursé ») ou à savoir quand un domicile est vide.
La démarche en cours
Une dernière famille concerne les relations administratives. Legalstart n’a perdu que des noms, des adresses électroniques et des numéros de téléphone, mais ce sont ceux de personnes qui créent ou modifient une société. Un faux greffe ou un faux INPI réclamant des frais d’immatriculation arrive donc au moment exact où la victime attend ce type de courrier. Point Vision a exposé le numéro de Sécurité sociale de patients avec leur identité complète, combinaison qui alimente les fausses campagnes de l’Assurance maladie (carte Vitale à renouveler, remboursement en attente) avec un niveau de précision inhabituel.
Et lorsque l’IBAN figure dans la fuite
Deux incidents du mois exposent bien des coordonnées bancaires, et ils méritent d’être lus avec la même grille. L’Agence de services et de paiement a confirmé l’exposition des IBAN de bénéficiaires de l’aide régionale « Coup de pouce énergie », avec les montants et dates de versement. La revendication visant L’Orange bleue, non confirmée à ce jour, porterait sur des mandats de prélèvement complets, avec la formule d’abonnement, l’échéance et le solde restant dû.
Un IBAN seul permet moins qu’on ne le croit : un prélèvement non autorisé, c’est-à-dire sans mandat, peut être contesté auprès de sa banque pendant treize mois, et une opposition se met en place rapidement. Le danger tient là encore au contexte. Un adhérent dont l’attaquant connaît l’IBAN, le montant mensuel et la date de la prochaine échéance recevra un message de « mise à jour du moyen de paiement » presque impossible à distinguer d’une relance de son club.
Pourquoi le contexte vaut plus qu’une carte
Une carte se remplace, une transaction non
Le numéro de carte est la donnée financière la mieux protégée du système, précisément parce qu’il est jetable : une opposition le neutralise, une nouvelle carte le remplace, et le droit bancaire organise le remboursement des opérations non autorisées. Le contexte d’une transaction n’a aucune de ces propriétés. Le montant d’une facture reste vrai après la fuite, un séjour réservé reste prévu, un appareil reste en réparation, et personne ne peut « faire opposition » à la connaissance qu’un tiers en a.
La fraude par virement consenti échappe au filet bancaire
La différence la plus lourde de conséquences est juridique. Lorsqu’une victime réalise elle-même un virement vers l’IBAN d’un fraudeur, parce qu’elle croit régler une vraie facture, l’opération est en principe autorisée au sens du droit des services de paiement. Le régime de remboursement des opérations non autorisées ne s’applique alors pas, et la victime doit démontrer un manquement de sa banque pour espérer récupérer les fonds, ce qui aboutit rarement. Le règlement européen sur les virements instantanés impose depuis octobre 2025 une vérification de concordance entre le nom du bénéficiaire et l’IBAN, ce qui gêne une partie de ces fraudes, mais un fraudeur qui ouvre un compte à un nom plausible ou qui obtient de la victime qu’elle passe outre l’alerte conserve toutes ses chances.
Autrement dit, la fuite qui expose une carte fait courir un risque que la banque absorbe le plus souvent ; la fuite qui expose le contexte fait courir un risque que la victime supporte seule.
Une exposition qui dure
Le contexte vieillit lentement. Les dossiers du SAV Ex&Co remontent à 2010, les réservations hôtelières courent jusqu’en 2027, et les relations d’abonnement se renouvellent chaque mois. Un fichier revendu dans un an aura perdu une partie de sa valeur, mais pas toute : il suffit qu’une fraction des personnes soit encore cliente pour qu’une campagne reste rentable. C’est une différence de plus avec une carte bancaire, dont la valeur s’effondre dès l’opposition.
Ce qu’une notification devrait dire
Décrire le scénario de fraude, pas seulement le périmètre
La plupart des notifications énumèrent les catégories de données puis concluent sur une recommandation générique de vigilance. Les plus utiles ce mois-ci ont fait autre chose : elles ont décrit le message que la victime risque de recevoir. Répar’stores cible les relances de paiement reçues après une date donnée, les hôtels décrivent le faux message WhatsApp et la menace d’annulation, Point Vision impose une réinitialisation des mots de passe et le dit. Une personne à qui l’on a décrit à l’avance le scénario le reconnaît quand il se présente.
Dire ce que l’attaquant sait
Préciser que l’attaquant peut connaître le montant d’une facture, la date d’un séjour ou le modèle d’un appareil n’aggrave pas la situation, puisque l’attaquant le sait déjà ; cela permet seulement à la victime de ne plus considérer ces détails comme une preuve d’authenticité. C’est l’inverse de l’effet produit par la phrase sur les données bancaires, qui incite implicitement à baisser la garde.
Donner un canal de vérification fixe
Toute notification devrait indiquer comment vérifier une demande de paiement : un numéro de téléphone déjà connu, l’espace client saisi manuellement, jamais les coordonnées figurant dans le message reçu. Elle devrait aussi dire ce que l’organisation ne fera jamais, comme demander un changement d’IBAN par courriel ou appeler au sujet de l’incident. Répar’stores l’a fait, et c’est probablement la consigne la plus protectrice du mois.
Actions concrètes pour les entreprises
Les actions prioritaires :
- Évaluer le risque d’une violation à partir des scénarios de fraude qu’elle permet, et non de la seule présence de données bancaires. Pour chaque table exposée, poser la question : qu’est-ce qu’un tiers pourrait facturer, réclamer ou faire confirmer à la personne avec ces informations ?
- Traiter les données de facturation, de réservation et de service après-vente comme des données sensibles au sens opérationnel, même si le RGPD ne les range pas parmi les catégories particulières. Elles méritent les mêmes restrictions d’accès et la même minimisation dans les outils de pilotage et chez les prestataires.
- Figer par écrit, avant tout incident, la règle de changement de coordonnées bancaires : aucun changement d’IBAN sur simple courriel, contre-appel systématique sur un numéro connu. Cette règle protège les clients comme les fournisseurs.
- Rédiger la notification autour du message frauduleux attendu, avec un exemple, la période concernée et le canal de vérification, plutôt qu’autour de la liste des données épargnées.
- Limiter la durée de conservation de l’historique transactionnel dans les systèmes secondaires : seize ans de dossiers de SAV exposés, ce sont seize ans de clients à recontacter pour un fraudeur.
Actions concrètes pour les personnes concernées
Les bons réflexes après une notification :
- Ne plus considérer un détail exact comme une preuve d’authenticité. Un message qui cite le bon montant, la bonne date ou le bon numéro de dossier peut venir d’un fraudeur qui a lu la même base que votre prestataire.
- Vérifier toute demande de paiement par un canal que vous avez vous-même choisi : le numéro figurant sur un ancien devis, sur votre contrat ou sur le site officiel saisi manuellement.
- Refuser tout changement d’IBAN annoncé par message, même par un interlocuteur habituel, sans contre-appel préalable.
- Prendre au sérieux l’alerte de concordance du nom affichée par votre banque lors d’un virement : elle signale précisément le cas où l’IBAN n’appartient pas à celui que vous croyez payer.
- Contester sans attendre tout prélèvement inconnu : sans mandat, le délai de contestation est de treize mois, mais une réaction rapide limite les débits successifs.
Lire une notification pour ce qu’elle ne dit pas
La mention « aucune donnée bancaire » n’est ni fausse ni inutile, mais elle répond à une menace, celle du paiement frauduleux direct, que le système bancaire sait déjà contenir. Les fuites de septembre 2026 montrent que l’essentiel du risque s’est déplacé vers ce qui entoure la transaction : la facture, la réservation, l’appareil, l’échéance, la démarche en cours. Ces informations circulent chez des prestataires, dans des outils de pilotage et des logiciels métier qui ne sont pas protégés comme un système de paiement, et elles ne se remplacent pas après une fuite.
Pour les organisations, la conséquence est simple à formuler et plus difficile à appliquer : évaluer une violation en se demandant ce qu’un fraudeur peut obtenir de la victime, puis écrire une notification qui aide la victime à le reconnaître. Pour les personnes concernées, elle tient en une règle : après une fuite, la précision d’un message n’est plus un gage de son authenticité.
Besoin d’aide pour évaluer le risque réel d’une violation ou rédiger une notification utile ? Découvrez nos services pour un accompagnement adapté.
Notions essentielles abordées
Fraude contextualisée
Escroquerie qui s'appuie sur des informations réelles concernant une relation commerciale ou administrative (montant, date, numéro de dossier) pour rendre crédible une demande de paiement. Elle ne nécessite aucune donnée bancaire de la victime.
Fraude au virement par substitution d'IBAN
Scénario dans lequel le fraudeur envoie une facture ou une relance authentique en apparence, mais portant ses propres coordonnées bancaires. La victime paie un vrai montant dû au mauvais destinataire, par un virement qu'elle a elle-même autorisé.
Opération autorisée ou non autorisée
Distinction centrale du droit des services de paiement. Une opération non autorisée (carte utilisée à l'insu du titulaire, prélèvement sans mandat) ouvre un droit au remboursement. Un virement réalisé par la victime trompée est en principe autorisé, ce qui rend le remboursement beaucoup plus difficile.
Vérification du bénéficiaire
Contrôle imposé aux banques de la zone euro depuis octobre 2025 par le règlement sur les virements instantanés : avant l'envoi, la banque compare le nom saisi et le titulaire réel de l'IBAN, et signale toute discordance.
Risque élevé (article 34 du RGPD)
Seuil au-delà duquel une violation de données doit être communiquée aux personnes concernées. Son évaluation tient compte de la nature des données, de leur volume et des conséquences possibles, dont la fraude.
Hameçonnage ciblé
Message frauduleux personnalisé pour une victime précise, en reprenant des éléments de sa situation réelle. Les fuites de données contextuelles en sont la matière première.
Fuite alléguée ou confirmée
Une fuite confirmée est reconnue par l'organisation ou une autorité ; une fuite alléguée repose sur la seule revendication de l'attaquant. Parmi les cas cités ici, L'Orange bleue et Boulanger / Ex&Co restent au stade de la revendication.
Lire l'article →📚 Sources et références ▼
Sources sur les incidents cités
- Cyberattaque.org : Répar'stores, les données clients exposées après une cyberattaque
- Fuites Infos : Hôpital Paris Saint-Joseph, une archive revendiquée expose 15 044 patients, sans aucune donnée médicale
- Cyberattaque.org : Amadeus iHotelier, une cyberattaque expose les réservations de plusieurs hôtels en France
- Cyberattaque.org : Oceania Hotels, les réservations clients exposées après une cyberattaque
- Fuites Infos : 61 275 clients des magasins partenaires Boulanger concernés par une fuite revendiquée
- Cyberattaque.org : Le Club TotalEnergies, les historiques de transactions en fuite
- Cyberattaque.org : ASP, une cyberattaque expose 143 000 lignes de bénéficiaires d'aides publiques
Pour aller plus loin
Fuite Shipup : quand une faille chez un prestataire expose les clients de Printemps, Micromania et Aroma-Zone
Une faille Metabase chez le prestataire Shipup a exposé les clients de Printemps, Citadium, Micromania et Aroma-Zone. Anatomie d'une fuite en cascade par sous-traitant.
Lire l'article → Sécurité & conformitéLire une revendication de fuite de données : ce qui sépare une fuite alléguée d'une fuite confirmée
Revendication sur un forum, chiffres gonflés, lignes confondues avec des personnes : la méthode pour vérifier une fuite de données et interpréter les statuts.
Lire l'article → Sécurité & conformitéNuméro inconnu : décrocher ou pas ? Se protéger des appels et arnaques
Numéro inconnu, faut-il décrocher ? Les raisons de se méfier des appels de numéros inconnus et comment vous protéger des arnaques téléphoniques.
Lire l'article → Gouvernance des donnéesCe que la CNIL va vous demander en 2026 : priorités de contrôle et conformité
Recrutement, IA, cybersécurité : découvrez les priorités de contrôle de la CNIL pour 2026 et les preuves de conformité RGPD que les entreprises doivent anticiper.
Lire l'article →